

Ако сте загрижени за сигурността на Android , трябва да знаете всички неща, които не са ви били казвани, тъй като тази операционна система крие някои тайни, които малцина знаят. Всичко, което не е споменато или не е обяснено, надхвърля услугите на Google за управление на мобилни устройства (GMS), двоичните блобове, руутването и така наречените приложения за сигурност, някои от които не са много полезни срещу кибератаки.
Освен това е важно да се определи дали Android е по-сигурен или по-малко сигурен от iOS и дали има нещо, което можем да направим като потребители, за да подобрим сигурността на мобилните си устройства.
Root или не root: това е въпросът
Android е базиран на ядрото на Linux, но не е дистрибуция на GNU/Linux. Тази система на Google е много ограничена по отношение на потребителските възможности, с множество ограничения. Тези ограничения могат да бъдат преодолени чрез руутване на устройството, което означава привилегирован достъп, който позволява на потребителите да правят почти всичко. Руутването на телефон обаче носи рискове за сигурността . Следователно, руутваният телефон не винаги е по-сигурен, противно на това, което някои смятат.
- Предимство:
- Неограничен капацитет за администриране, тоест по-голям контрол върху системата.
- Превъзходно изпълнение.
- Възможност за деинсталиране на bloatware.
- По-голяма функционалност.
- Достъп до терминал на Linux.
- Възможност за извършване на промени в сигурността.
- Недостатъци:
- Анулиране на гаранцията.
- Може да сте изложени на риск устройството да спре да работи (или да не работи както трябва), ако не е направено правилно.
- Ако изтеглите ROM от грешен сайт, той може да включва опасен зловреден софтуер.
- Проблеми с OTA актуализации.
- Зловредните приложения имат привилегии за изпълнение, така че не само потребителят може да прави каквото иска, но и приложенията. Тоест, руутването максимизира потенциалните щети от злонамерен код.
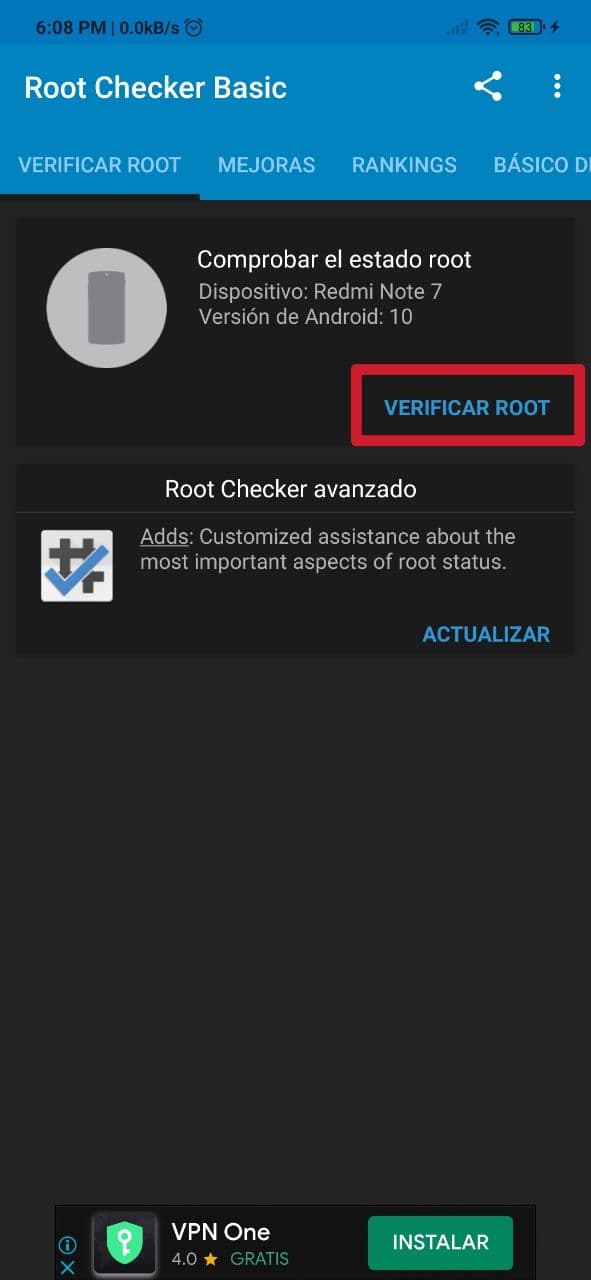
Понякога телефонът ви може да е руутнат без ваше знание , тъй като някой е получил достъп до него зад гърба ви. Причината за това може да е инсталирането на шпионски софтуер. Например, за дистанционно управление на телефона ви, достъп до микрофона и слушане на това, което казвате, или до камерата ви и виждане на това, което правите и т.н. Това е много по-често срещано, отколкото си мислите, особено в ревниви, недоверчиви връзки. За да разберете дали телефонът ви е руутнат, можете да използвате приложения като Root Checker. Много е просто и ще ви каже дали руут достъпът е инсталиран успешно или не. Ако е инсталиран успешно, това представлява риск за сигурността.


Вродена сигурност на Android: SELinux
Linux системите обикновено използват AppArmor или SELinux като модули за сигурност. Android използва SELinux, модул, първоначално разработен от Red Hat и NSA, което поражда опасения сред много параноични по отношение на сигурността потребители. Освен това, тези, които предпочитат AppArmor, го правят не само поради тази причина, но и защото е значително по-лесен за управление, докато SELinux може да бъде твърде сложен за разбиране и ефективно използване.
Проблемът е, че Android се предлага с конфигурация по подразбиране и не можете да я промените, освен ако нямате root достъп . Ако видите приложения, които обещават да направят промени в SELinux, те са или измами, или изискват root достъп. Единственото нещо, което можете да направите, е да прегледате настройките си за поверителност и сигурност в Android, за да видите внимателно какво е позволено и какво не и да направите телефона си възможно най-сигурен.
Google Play: нож с две остриета
Магазинът за приложения Google Play е нож с две остриета . От една страна, той е много практичен за инсталиране на необходимите приложения от надежден източник, като по този начин се избягва изтеглянето на опасни APK файлове от трети страни или с неизвестен произход. Тези APK файлове може да не са злонамерени, но в много случаи ще бъдат модифицирани със злонамерен код, за да крадат пароли, да получат достъп до банкова информация, да използват ресурсите на телефона ви за добив на криптовалути и т.н.
Но скритата страна е, че са налични милиони приложения и въпреки филтрите на Google, някои злонамерени приложения все още могат да се промъкнат и да бъдат достъпни за изтегляне (някои с имена, подобни или идентични с тези на незлонамерените приложения). Може да инсталирате зловреден софтуер, без да го осъзнавате , с потенциално много сериозни последици, точно както използването на приложения от неизвестни източници. Затова е най-добре да проверите надеждността на разработчика на приложението, което ще инсталирате, като потърсите информация за него онлайн.
За да подобрите сигурността на вашия Google Play, трябва да следвате тези съвети :
- Защитете платежната система които използвате, така че други хора (или непълнолетни), които имат вашия мобилен телефон, да не могат да купуват приложения или услуги без вашето съгласие. За да направите това, отидете в настройките на Google Play> Плащания и абонаменти> Начини на плащане> там можете да управлявате активните методи на плащане. От друга страна, за да защитите плащанията, отидете в настройките на Google Play > Настройки > Удостоверяване > Изискване на парола за покупки > За всички покупки, направени през това устройство.
- Използвайте опцията Пусни Защитете за анализиране на вредни приложения.
Антизловреден софтуер, който не работи
Друг проблем със сигурността на Android е антивирусният софтуер, достъпен в Google Play. Не всички, които виждате, работят или не работят както трябва. Затова не разчитайте на тези пакети, които сканират системата ви за злонамерен софтуер, тъй като те биха могли да пропуснат много опасни заплахи. За да сте сигурни, препоръчвам да използвате тези приложения:
- CONAN Mobile: е безплатно приложение, разработено от INCIBE и отговаря за анализиране на настройките за сигурност на вашия Android, анализиране на приложения, разрешения, проактивен мониторинг на мрежата, анализиране дали вашите имейл адреси са уязвими и предлага OSI съвети. Той не е антизловреден софтуер като такъв, нито е антивирусен софтуер, но е перфектен спътник за тях.
- Антивирусна програма AVIRA: Това е безплатно и лесно за използване антивирусно приложение, въпреки че има платена Premium версия, с допълнителни функции. Причината за тази препоръка е, че това е приложение, разработено в Европа, за по-голяма увереност и върши работата си доста добре.
- Мобилна защита на BitDefender: друго европейско и едно от най-добрите, които можете да намерите, когато става въпрос за платено антивирусно приложение. Има система за защита срещу злонамерен софтуер, онлайн заплахи, защита на информацията и др.


Използвайте VPN
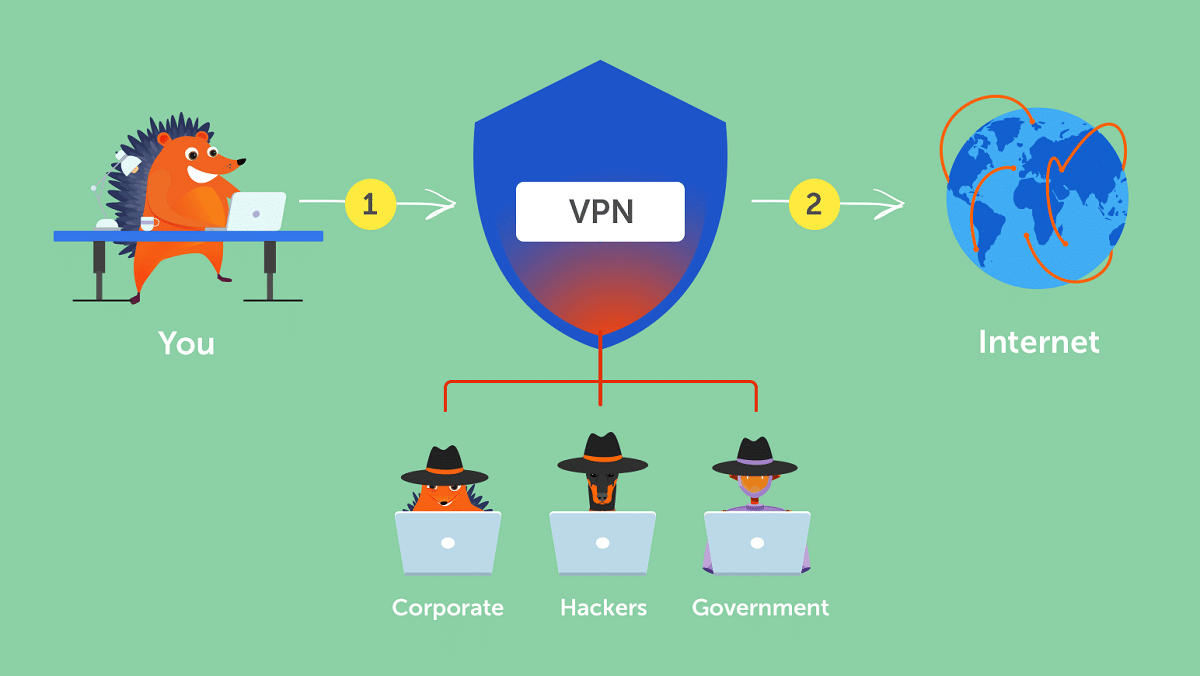
Без значение колко добри са настройките ви за сигурност на Android и без значение колко добър е инсталираният софтуер за защита, за да сте сигурни, че не сте уязвими към MitM атаки, шпиониране на пароли и др., най-добре е да използвате VPN , особено ако работите дистанционно с мобилното си устройство и боравите с чувствителни фирмени или клиентски данни.
Благодарение на тези услуги, които са много евтини, можете да криптирате целия входящ и изходящ мрежов трафик за по-голяма сигурност и за предотвратяване на неоторизиран достъп, както и да осигурите по-голяма анонимност с различен IP адрес от вашия истински и без вашият интернет доставчик да може да събира данни за използването на мрежата ви на своите сървъри.
Има много VPN приложения за Android, но трите най-добри, които трябва да обмислите, които ще ви позволят да използвате стрийминг платформи без проблеми, са:
- ExpressVPN: може би най-безопасният, най-бързият, най-пълен и подходящ за професионална употреба, въпреки че е и по-скъп от други услуги.
- CyberGhost: най-доброто, ако търсите нещо евтино, лесно, функционално, безопасно и просто.
- PrivateVPN: добра алтернатива, ако не сте доволни от предишните.
Управление на разрешенията за приложения
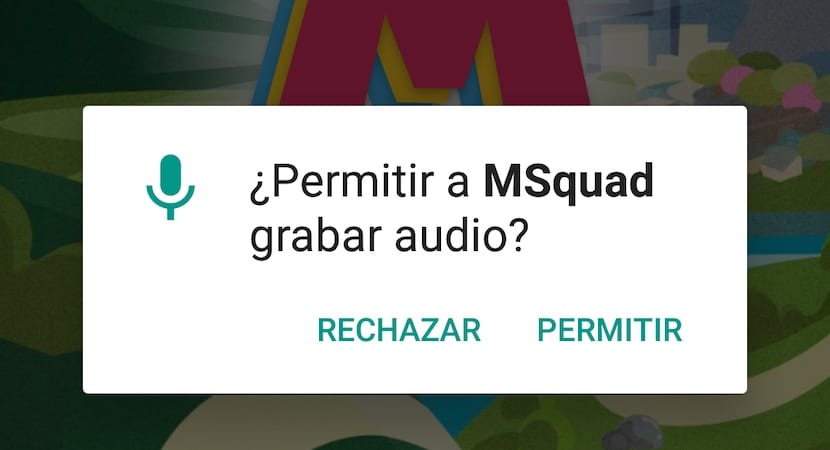
Друг важен момент за поддържане на добра сигурност и поверителност е управлението на разрешенията на инсталираните приложения. Не е достатъчно просто да инсталирате приложения, които изискват най-малко разрешения; трябва също така да управлявате тези разрешения ефективно . Тук влизат в действие знанията на потребителя и здравият разум. Например, връщайки се към предишния случай, приложението за фенерче B, което се нуждае от разрешение за достъп до камерата, вашите контакти и памет, показва, че прави нещо повече от просто осигуряване на светлина. Достъпът до камерата е оправдан, тъй като се нуждае от нея, за да включва или изключва светкавицата. Достъпът до вашите контакти или памет обаче е вероятен, защото докладва данни (използвайки тракери).
В Google Play има някои приложения за управление на разрешенията, въпреки че те не са необходими; собствените настройки на Android са достатъчни.
- Отидете в приложението Настройки за Android.
- Потърсете секцията Приложения.
- Разрешения
- И там можете да видите и промените разрешенията, които всяко приложение има.
Обновена система
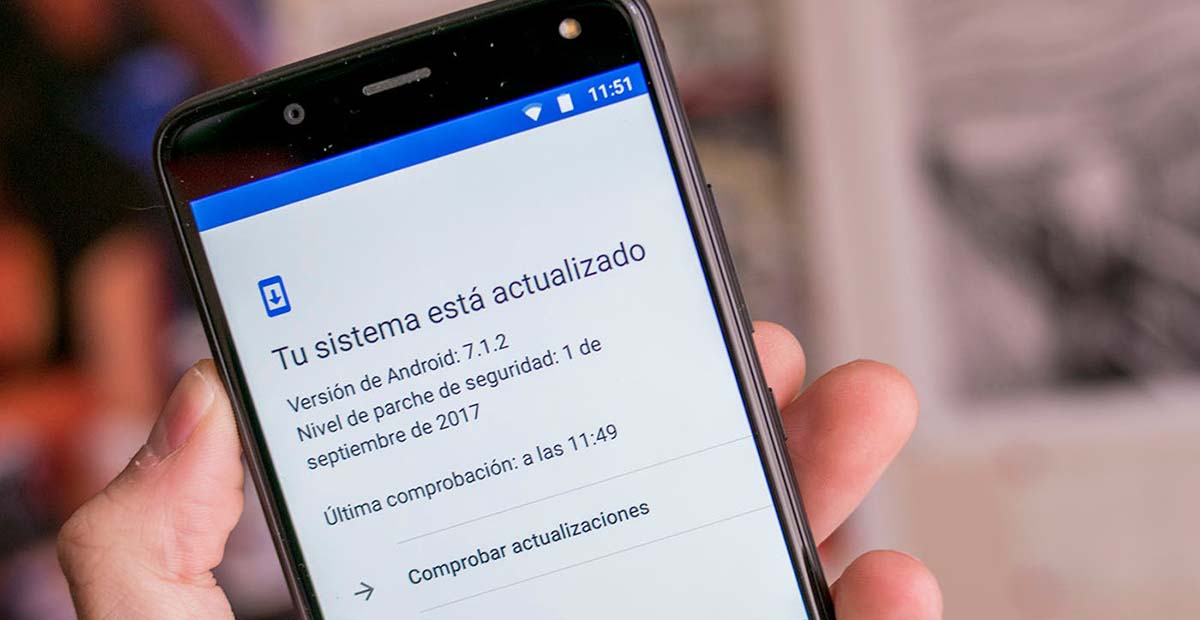
Разбира се, и никога няма да се уморя да го повтарям, актуализирането на операционната система (и фърмуера), както и на инсталираните приложения , също е чудесно подобрение в сигурността. Имайте предвид, че системата Android или който и да е от нейните компоненти може да има уязвимости. Като сте в крак с най-новите актуализации, ще имате достъп до най-новите налични корекции за сигурност, така че тези уязвимости да бъдат отстранени и да не могат да бъдат използвани от киберпрестъпници.
Не пренебрегвайте тази част; тя е по-важна, отколкото много хора си мислят. Винаги проверявайте за предстоящи актуализации . За да актуализирате вашата Android система чрез OTA (ако се поддържа):
- Отидете в приложението Настройки.
- Намерете програмата за актуализиране на системата (може да варира в името в зависимост от слоя за персонализиране на потребителския интерфейс).
- Проверете за налични актуализации.
- Изтеглете и инсталирайте актуализациите.
В случай на приложения :
- Отидете в Google Play.
- След това кликнете върху вашия акаунт, за да влезете в менюто за конфигурация.
- Отидете на Управление на приложения и устройства.
- След това отидете на раздела Управление.
- И актуализирайте приложенията в списъка, които имат чакащи актуализации.
Ако вашата операционна система Android е по-стара версия, която вече не се поддържа и не се пускат актуализации, вашите опции са сами да инсталирате по-нов ROM, което не е напълно препоръчително, защото може да не работи правилно, ако не поддържа вашия хардуер, или да обмислите преминаване към нов телефон с по-нова версия, която има OTA (Over The Air) актуализации.
Минимизирайте и ще спечелите
Поддържането на телефона ви възможно най-минималистичен е друго очевидно предимство за сигурността на Android. С други думи, най-добре е да запазите само приложенията, които използвате често , и да деинсталирате всички, които вече не използвате, както и софтуера, който обикновено е предварително инсталиран. Това ще предотврати използването на уязвимости в тези приложения за компрометиране на устройството ви. Запомнете формулата:
по-малко код (по-малко приложения) = по-малко възможни уязвимости
Здравият разум и недоверието: най-доброто оръжие
Фишингът се превърна в друг основен проблем. За да се борите с тази заплаха за сигурността, най-добрите инструменти, с които разполагате, са здравият разум и скептицизмът . Те могат да ви предпазят от значителни опасности. Например, някои съвети включват:
- Не отваряйте (да не говорим за изтегляне на прикачени файлове) от подозрителни имейли. Най-подозрителните обикновено идват от измамни имейли, представящи се за банкови субекти, поща, Endesa, Telefónica, данъчна агенция и др., като по този начин претендирате за предполагаеми дългове, които имате. Чести са и тези, които ти дават нещо без условия. Понякога те могат да бъдат съобщения на испански, друг път може да са на друг език като английски, нещо още по-подозрително.
- не обръщай внимание спам обаждания или че ви искат банкови данни, достъп до услуги и т.н. Банка или компания никога няма да ви поискат тези идентификационни данни по телефона. Ако го направят, това е измама.
- Същото може да се приложи към SMS и други съобщения че могат да пристигат чрез приложения за незабавни съобщения като Whatsapp и че те искат от вас пароли, кодове и т.н., или че са хора, които не сте добавили в дневния ред. Винаги бъдете подозрителни към него и не изпращайте нищо. Много пъти те се стремят да се представят за вашата самоличност за престъпления.
- не влизай подозрителни уебсайтове и много по-малко страници за достъп на вашата банка или други услуги, където сте регистрирани от връзки, които идват до вас по имейл и т.н. Те могат да бъдат примамки, за да въведете данните си за достъп и те ще ги запазят, пренасочвайки ви към истинската мрежа. Киберпрестъпниците са усъвършенствали тези методи толкова много, че понякога е невъзможно да се разграничи измамният уебсайт от истинския с просто око, дори и със SSL (HTTPS) сертификат.
- Периодично преглеждайте сметките си, ако подозирате, че има подозрителен достъп, използвайте проверка в две стъпки, където е възможно, или променете паролата си.
- Когато се съмнявате, бъдете предпазливи и не рискувай.
политика за архивиране
Въпреки че много данни в Android системите се синхронизират с облака , като например контакти, календар и съобщения от приложения за незабавни съобщения, е важно да имате проактивна политика за архивиране. Добра идея е от време на време да архивирате всичките си данни на USB устройство или друго външно устройство за съхранение.
Това ще ви спести проблеми, като например такива, които биха могли да възникнат от повреда на мобилното ви устройство, причиняваща загуба на всички ваши данни, или заплахи като ransomware , който криптира данните ви и изисква плащане в замяна на предоставянето на паролата, за да можете да си възвърнете достъпа до данните си.
Силни пароли
Паролите, които използвате, трябва да отговарят на редица минимални изисквания , за да бъдат сигурни:
- Те трябва да имат поне 8 или повече знака. Колкото по-кратък, толкова по-уязвими за атаки с груба сила.
- Никога не използвайте пароли, които лесно могат да бъдат отгатнати социално инженерство, като името на вашия домашен любимец, конкретна дата като вашия рожден ден, любимия ви отбор и т.н.
- Никога не използвайте думи, които са в речника като парола, или ще бъдете уязвими към речникови атаки.
- Не използвайте главна парола за всички. Всяка услуга (имейл, вход в ОС, банка,...) трябва да има уникална парола. По този начин, ако разберат един от тях, те няма да имат достъп до други услуги. От друга страна, ако учител ви открие, той може да има достъп до всички услуги, с вредите, които това предполага.
- Силната парола трябва да е комбинация от букви малки, главни, символи и цифри.
Например, шаблон за защитена парола би бил:
d6C*WQa_7ex
За да запомните лесно тези дълги и сложни пароли, препоръчвам да използвате мениджър на пароли като KeePass . По този начин няма да се налага да ги помните и те ще се съхраняват в защитена, криптирана база данни.

Поверителност: право
Поверителността е право, но е право, нарушавано ежедневно от големи технологични корпорации, които използват лични данни, анализирани с Big Data, за да генерират печалба или да ги продават на трети страни за значителни суми пари. Освен това, киберпрестъпниците биха могли да използват тези откраднати лични данни за кражба, изнудване, продажба в тъмната мрежа и други цели.
Опитайте се да разкривате възможно най-малко данни и да сведете до минимум евентуалните течове. При кибератаките един от първите етапи се нарича „събиране на информация“ и колкото повече информация има нападателят за вас, толкова по-лесна ще бъде атаката и толкова по-голямо ще е нейното въздействие.
Някои съвети за това са:
- Използвайте защитени приложения за незабавни съобщения.
- Също така използвайте защитени уеб браузъри, които зачитат по-добре вашата поверителност. Някои препоръки са Brave Browser, DuckDuck Go Privacy Browser и Firefox. Също така, не забравяйте да получите достъп до техните настройки и да блокирате изскачащи прозорци, бисквитки, история, съхранени регистрационни данни и т.н. Ако можете, сърфирайте в режим инкогнито.


Защита от кражба

Много антивирусни програми имат функция против кражба , която може да използва GPS, за да локализира мобилното ви устройство и дори да изпрати команда за дистанционно изтриване на всички данни. Това предотвратява достъпа на крадец (или който и да е намерил телефона ви, ако е изгубен) до чувствителна информация, като например банкови данни. Важно е да активирате тези функции в случай на кражба. Не разчитайте единствено на ПИН кодове, шаблони на екрана, пароли и др.; това са полезни допълнителни мерки за сигурност, но е най-добре да не оспорвате изобретателността на заподозрения.
За тази цел препоръчвам да инсталирате приложението Google Find My Device за Android или да използвате уеб услугата . Ако имате активирани услуги за местоположение на телефона си, ще можете да го локализирате, да го накарате да звъни, ако сте го загубили, и дистанционно да изтриете данните му от съображения за сигурност.

Безопасни мрежи, тъмни мрежи
За да подсилите мрежите си на мобилни устройства, трябва да вземете предвид три ключови точки, които подобряват сигурността на Android:
- не се свързвайте с ненадеждни безжични мрежи, от BT на една ръка разстояние или безплатни WiFi мрежи. Те могат да бъдат примамки за по-лесен достъп до вашето устройство.
- Не ги ли използваш? Се изключва. Не само спестявате батерия, но и можете да деактивирате WiFi мрежа, Bluetooth, NFC, данни. Самолетният режим също може да бъде бързо решение за активиране, но имайте предвид, че и вие няма да имате линия.
- Анализирайте дали вие рутерът има известна уязвимост. Ако е така, актуализирайте вашия фърмуер, ако има корекции за сигурност. Например с приложението WiFi Analyzer. Има и други интересни приложения като Fing, WiFi WPS/WPA Tester и др.

Неизвестни източници и ROM
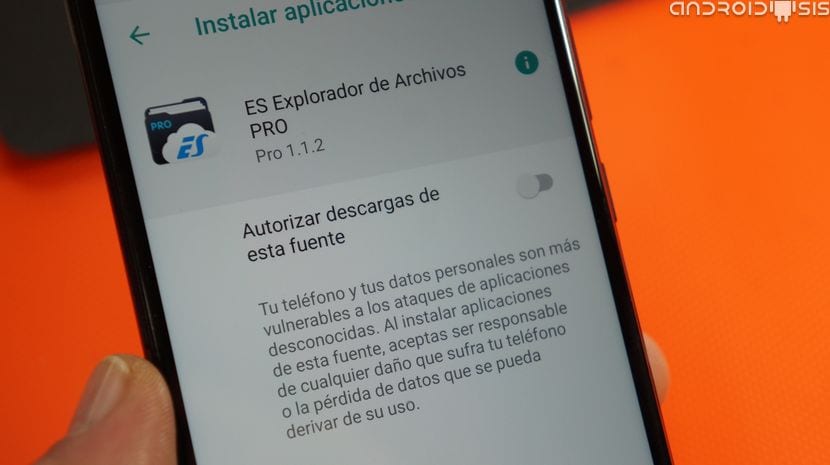
Разбира се, винаги трябва да имате деактивирано разрешение за инсталиране на приложения от неизвестни източници на вашата Android система:
- Отидете в Настройки.
- Намирането на „Неизвестни източници“ в други слоеве на потребителския интерфейс може да се нарече нещо различно, като „Инсталиране на неизвестни приложения“ или подобно.
- Влезте вътре и можете да го деактивирате или да видите текущите системни приложения, които имат това разрешение (не трябва да има такива).
Що се отнася до ROM-овете , ако не решите сами да инсталирате различна версия или да руутнете устройството си, не би трябвало да имате проблеми. Само тези, които изберат да инсталират различен ROM, могат да се сблъскат с тези проблеми, като например изтеглянето на ROM-ове от уебсайтове на трети страни (неофициални), които са били модифицирани със злонамерен код. Затова винаги изтегляйте от официални уебсайтове.
Двоични петна, собствен софтуер и други рискове

Други проблеми със сигурността, които оставят всички потребители напълно незащитени, независимо от конфигурациите за сигурност и добавките, които използват, са тези, които са извън контрола на потребителя :
- Софтуер:
- Собствен или затворен код: когато се използват патентовани или затворени приложения или услуги, няма достъп до изходния код на програмата и не се знае със сигурност какво всъщност прави (задни врати за разрешаване на отдалечен достъп без съгласието на потребителя, проследяване на данни, известният двупосочен телеметрия, която някои я наричат, умишлени или неволни уязвимости, грешки и т.н.), освен функциите, за които очевидно е проектирана. Дори ако бъде открит проблем със сигурността, разработчикът на софтуер е единственият, който може да го коригира и да предостави подходящите корекции. Но за това трябва да се доверите на добрата работа на разработчика и на волята да го направите бързо.
- Манипулация във веригата за доставки с отворен код: безплатният софтуер с отворен код също не избягва много от тези злини. Изходните кодове могат да бъдат модифицирани, за да въведат умишлено уязвимости или задни врати, както и други видове злонамерен код и т.н. Това не се случва за първи път, така че не трябва да се доверявате на 100%. Положителното обаче е, че всеки може да погледне изходния код и да открие подобни проблеми и дори да ги поправи сам. Следователно е много по-трудно да се скрие нещо във файлове, които са изложени на целия свят (отворени), отколкото в такива, до които само компания или разработчик има достъп (затворени).
- ядро:
- двоични петна: Това са модулите или контролерите (драйвери), както и фърмуерът, който е със затворен код или собствен и е в ядрото на Linux, поставен там от компании, които включват определени функции за поддръжка на техните устройства. Мнозина са подозрителни към тези непрозрачни части, тъй като биха имали същите опасности като затворен софтуер с утежняващо обстоятелство, те не работят в потребителско пространство, а в привилегировано пространство, поради което могат да бъдат много по-вредни.
- Бъгове и уязвимости: разбира се, нито Linux, нито ядрото на която и да е друга операционна система са 100% защитени, има и уязвимости и грешки, които се откриват и коригират с нови версии и актуализации, въпреки че е вярно също, че с излизането на нови версии има възможности, че добавят се други възможни уязвимости или грешки, които не са присъствали преди. Нещо, което се случва с всички системи и софтуер в света, независимо от вида им.
- железария:
- Torjan хардуер: Напоследък все повече се говори за модифициран хардуер, който да включва скрити функции в него или да го направи по-уязвим. Тези видове модификации могат да бъдат направени от RTL дизайните на чиповете, през последните етапи на разработка, дори след като окончателният дизайн достигне до леярната или фабриката за полупроводници, променяйки маските за фотолитография. И тези проблеми са изключително трудни за откриване, ако не и невъзможни. Така че, ако някое правителство или организация иска да въведе заплаха за сигурността на своите врагове, това би било най-добрият метод.
- Уязвимости: Разбира се, макар и неволно, може да има и хардуерни уязвимости, както се вижда при Spectre, Meltdown, Rowhammer и т.н., и тези видове атаки на страничния канал могат да разкрият силно компрометирани данни, като пароли.
Сваляща се батерия, щифтове за камери и ключове за сигурност
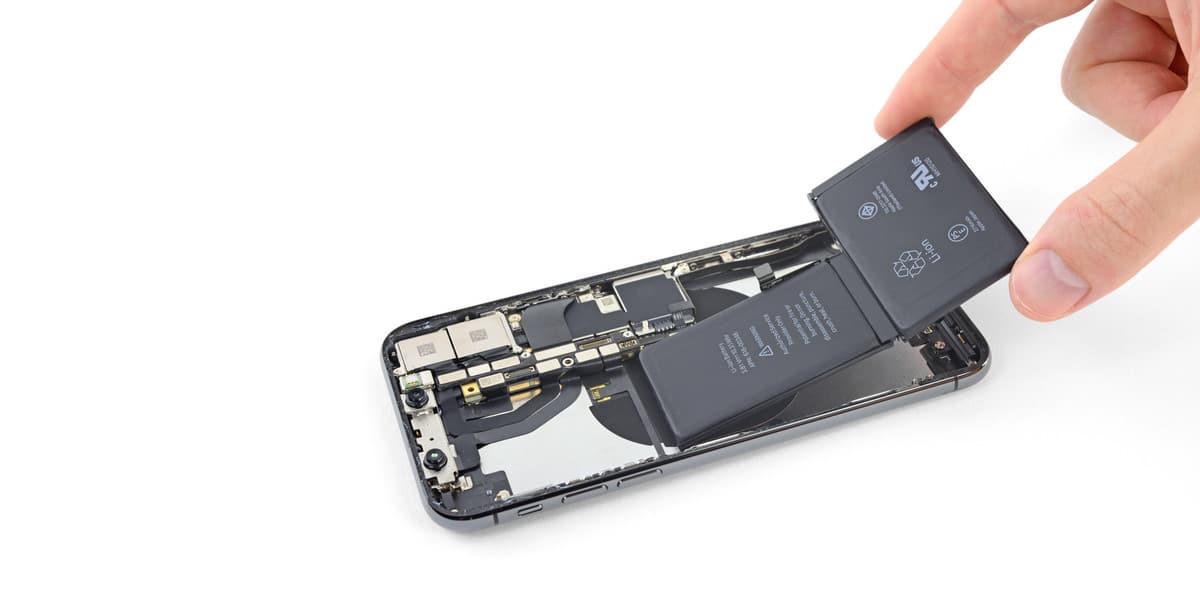
Трябва да знаете, че дори когато телефонът ви е изключен и батерията е изтощена , в него остава известна енергия и устройството все още може да бъде проследено. Ето защо много престъпници, за да избегнат проследяване, използват по-стари телефони или телефони със сменяеми батерии, за да ги деактивират напълно. За съжаление, дори и да не извършвате престъпление, за да сте 100% сигурни, че телефонът ви не докладва нищо, е рядкост да можете да извадите батерията в днешно време; почти всички телефони имат вградени батерии.
Някои устройства, като PinePhone от Pine64 и други марки, посветени на създаването на сигурни и подобряващи поверителността телефони, имат добавени хардуерни превключватели за деактивиране на чувствителни модули. Това са физически превключватели, които ви позволяват да изключвате компоненти като камерата, микрофона или Wi-Fi/Bluetooth модема, осигурявайки сигурност, когато не ги използвате.
Тъй като по-голямата част от моделите не го разполагат, едно от малкото неща, които можем да направим, за да предотвратим шпионирането през камерата на устройството, е просто да го изключим, когато не го използваме. Съвременните мултисензорни системи за задната или основната камера на мобилните телефони обаче направиха това малко по-трудно, въпреки че все още е възможно с предната камера , което също е добре дошло.
Не бих искал да пропускам биометричните сензори , като например четци за пръстови отпечатъци, лицево разпознаване или разпознаване на ириса. Тези данни също са чувствителни и уникални, така че не е добра идея да попаднат в грешни ръце. За съжаление, производителите правят все по-трудно заобикалянето им. Например:
- Те преминаха от поставянето на сензора за пръстови отпечатъци зад мобилния телефон или в единия край до поставянето им под самия екран или в бутона за включване и изключване, така че нямате друг избор, освен да го използвате.
- Има и разработки и патенти за камери под самия екран, друга пречка за прикриването му.
Карта с памет и USB кабел: внимавайте къде ги поставяте
Освен всичко споменато по-горе, друг аспект, на който трябва да се обърне внимание, е картата с памет и USB портът за данни . Това са елементи, които могат да се използват като входни точки за зловреден софтуер. За да избегнете това:
- Не свързвайте мобилното устройство с Android чрез USB кабел към непознато оборудване, като интернет кафе, обществена библиотека и др.
- Не поставяйте и microSD картата в компютри, на които нямате доверие, тя може да се зарази и след това да зарази мобилното ви устройство, когато я поставите.
- И още по-малко, използвайте microSD, който откриете, това не може да е пропуск, а умишлен акт, за да го използвате и да се заразите с някакъв зловреден софтуер.
Изключете отстраняването на грешки сега!
Режимът за отстраняване на грешки на Android може да бъде полезен за достъп до определени функции или важна информация за разработчиците или в специфични случаи. Не бива обаче да го оставяте активиран по подразбиране, тъй като някои атаки биха могли да го използват. За да деактивирате този режим:
- Отидете в настройките на Android.
- Можете да потърсите в търсачката „разработчик“ и ще се появят опциите за програмисти.
- Влезте и деактивирайте тази опция.
Има ли значение произходът на смартфона?
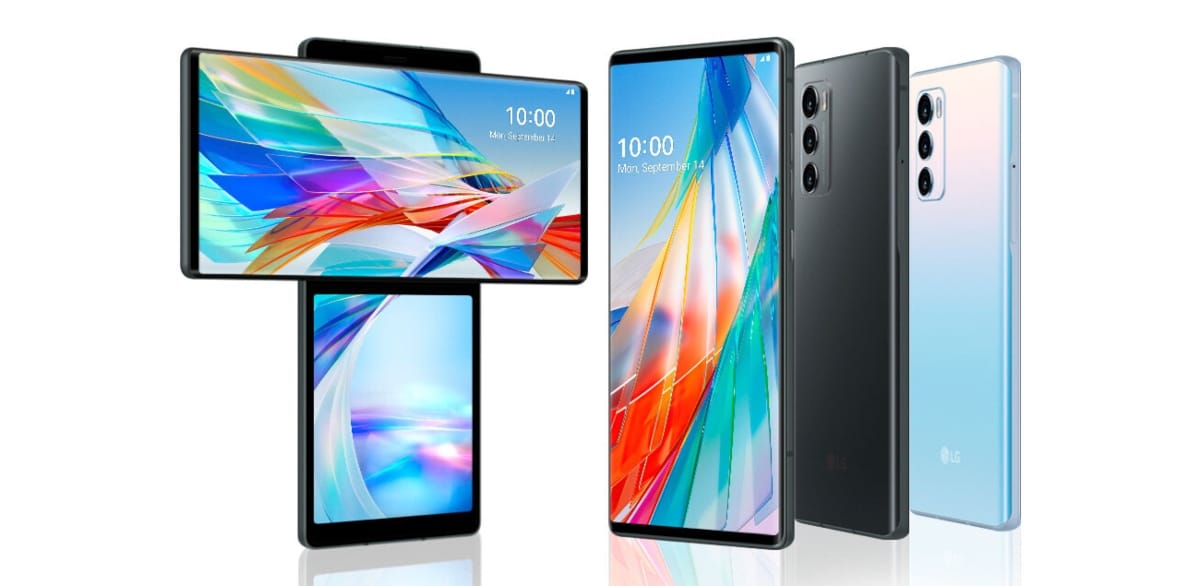
LG Wing с въртящ се дисплей
Не на последно място, винаги трябва да избирате марки, които не са в черни списъци на правителствата заради съмнителна сигурност (и нямам предвид марки, „наказани“ от геополитически конфликти). Европейските марки са много по-добри, въпреки че няма много опции в това отношение. Например FairPhone, която е от Холандия и се фокусира върху подобряване на сигурността, поверителността на потребителите и устойчивостта.
Друг вариант е да използвате мобилни устройства, специално проектирани за сигурност, поверителност и анонимност . Отличните опции за професионална употреба включват тези от Silent Circle, но ако следвате всички съвети в този урок, можете да изберете кое от тях предпочитате и все пак да постигнете добри нива на сигурност.
